
超级密钥
大约 2 分钟运营治理操作指南
功能概述
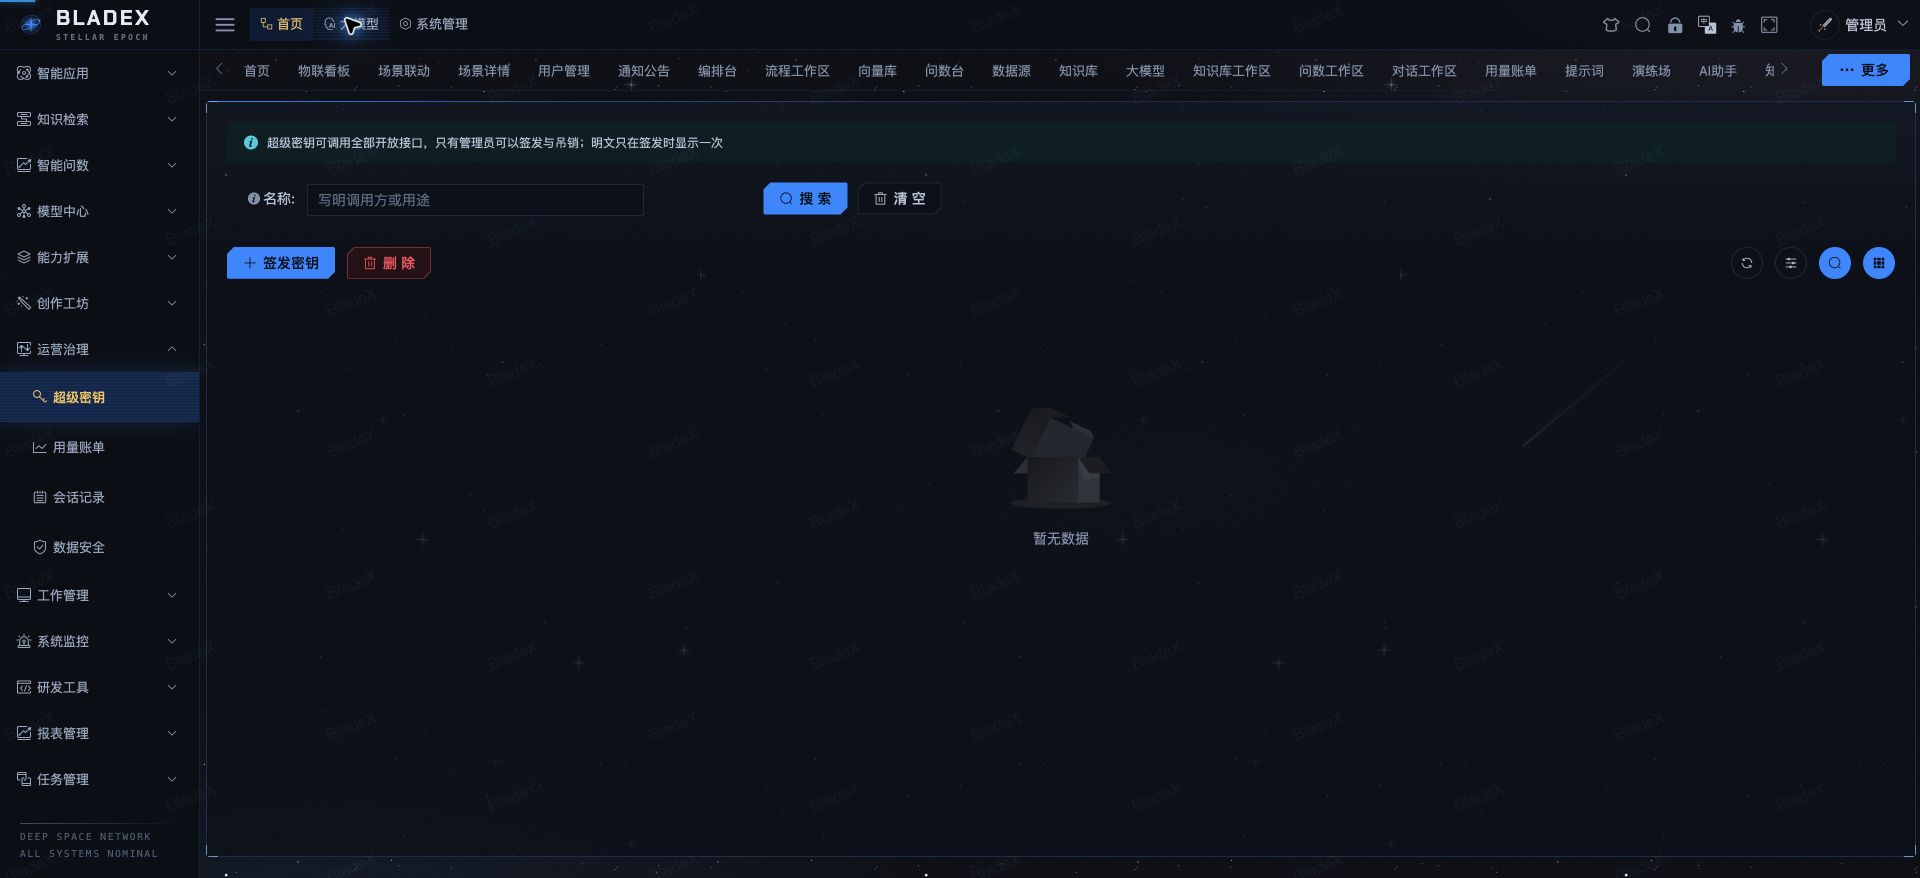
开放接口以 Bearer 方式携带 API 密钥鉴权。超级密钥可调用当前租户的全部开放接口,仅管理员可以签发与吊销;资源密钥只能调用所属的应用、智能体或知识库。
1. 选择密钥类型
| 类型 | 管理入口 | 调用范围 | 适用场景 |
|---|---|---|---|
| 超级密钥 | 运营治理 → 超级密钥 | 当前租户的全部开放接口 | 平台级系统集成,由管理员统一管理 |
| 资源密钥 | 对应资源的 API → 密钥 | 所属的单个应用、智能体或知识库 | 业务系统只调用指定资源 |
业务系统接入单个应用时,优先使用资源密钥,按最小范围授权。工作区内的操作使用登录身份,登录令牌不能代替 API 密钥。
2. 签发密钥
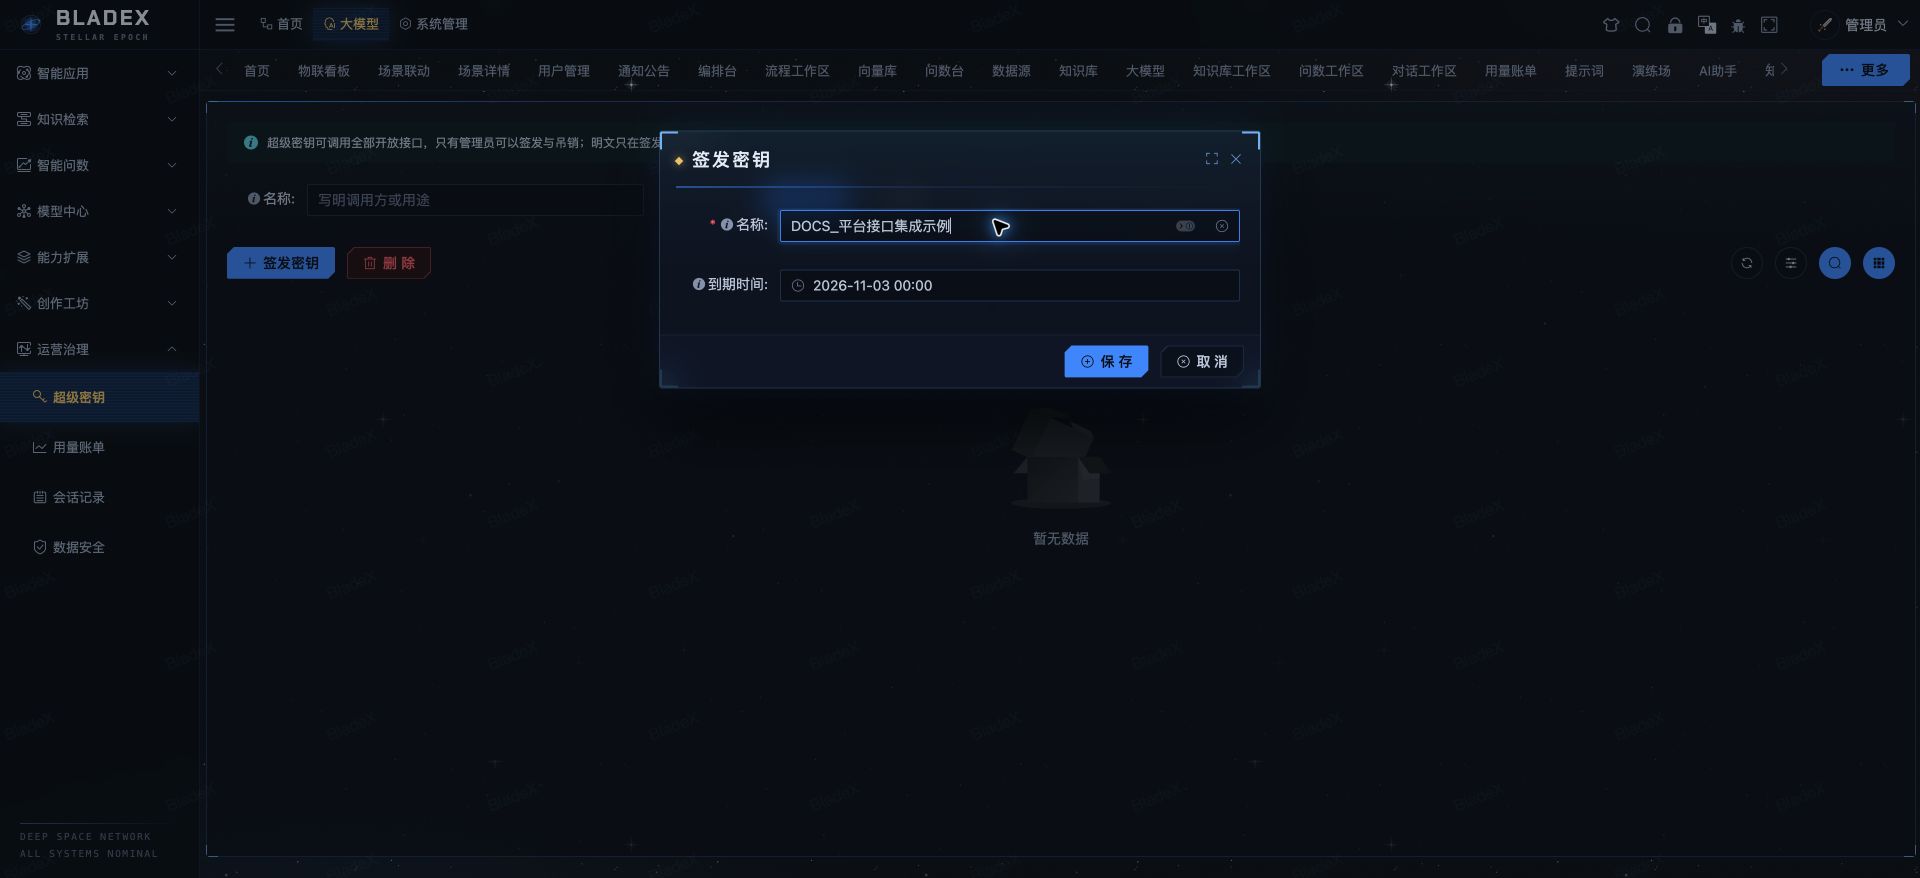
点击 签发密钥,名称写明调用方或用途,并设置到期时间。密钥明文只在签发成功时显示一次,请立即复制并妥善保存;列表仅保留前缀与最近使用时间。
3. 调用开放接口
请求头携带密钥:
Authorization: Bearer <API 密钥>可在资源的 API → 在线调试 中填写密钥与请求体,验证接口与参数。常用接口的预期响应如下:
| 请求 | 预期响应 |
|---|---|
应用执行,stream: false | HTTP 200,返回各节点执行结果与 result |
应用执行,stream: true | HTTP 200,text/event-stream 流式事件 |
兼容对话,stream: true | HTTP 200,chat.completion.chunk 增量消息 |
| 应用模型列表 | HTTP 200,返回 bladex@app_id:<应用主键> 形式的模型标识 |
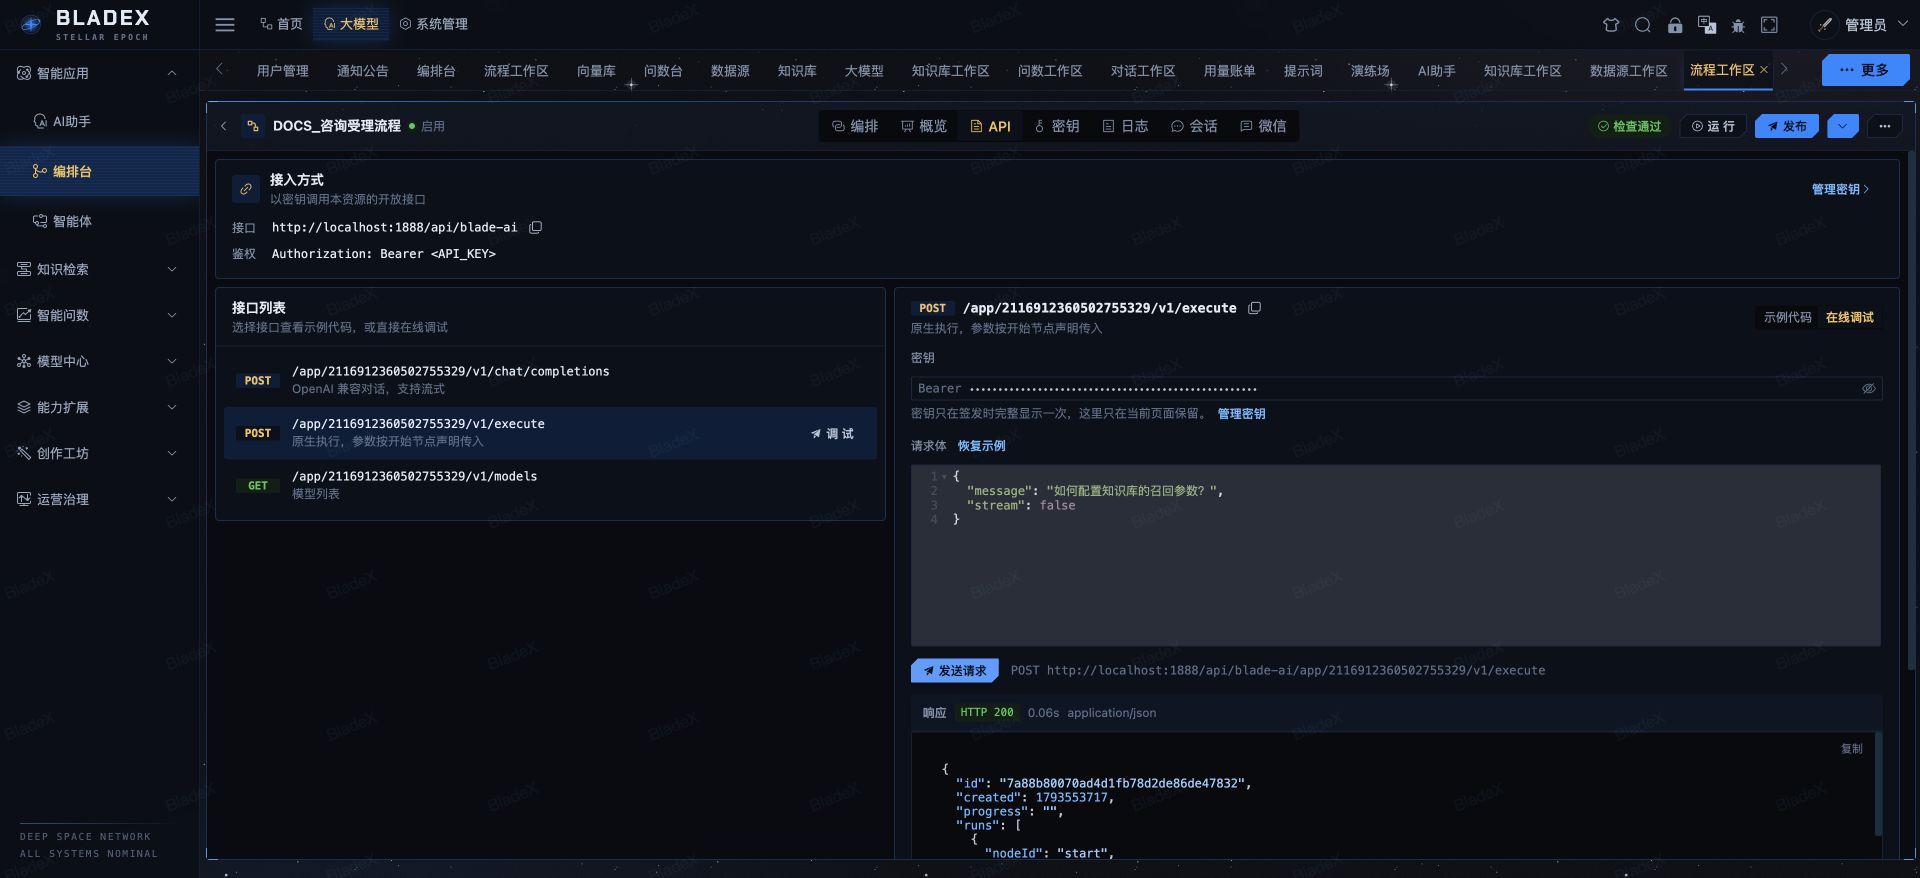
请求参数与响应结构见 应用接口与密钥 和技术手册 开放接口。
4. 修改期限与吊销
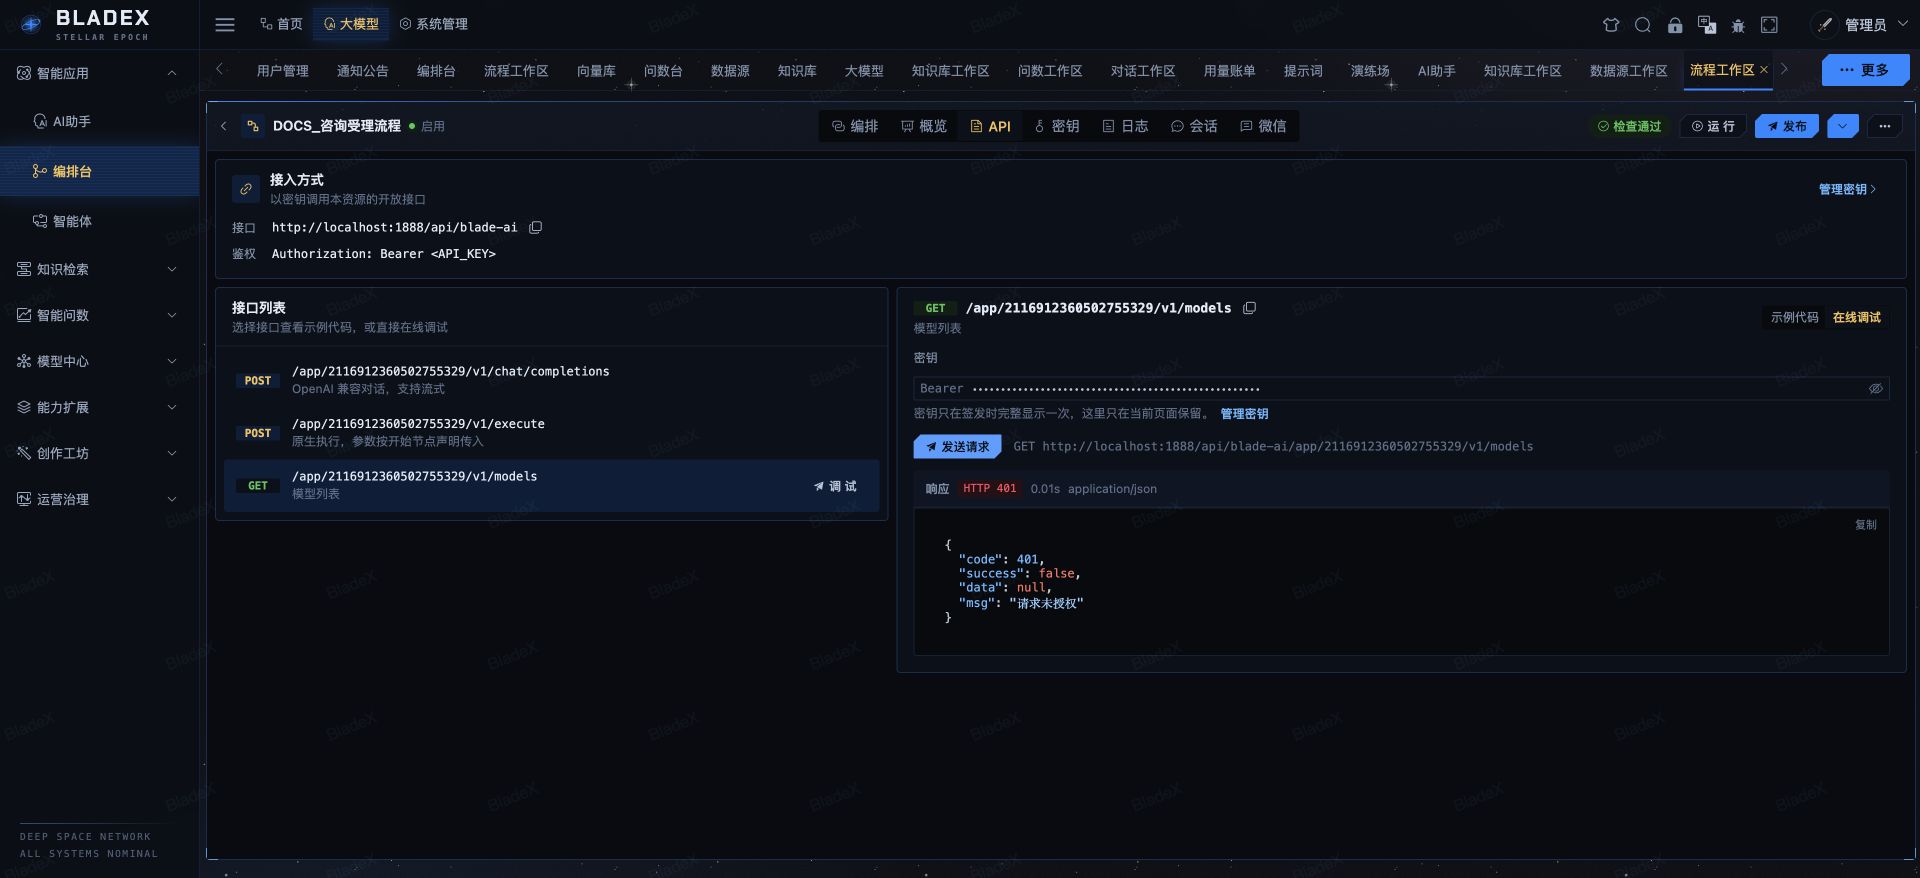
编辑可修改名称与到期时间,不会再次显示明文。密钥到期后,使用该密钥的请求返回 HTTP 401(请求未授权);需要立即吊销时删除密钥,删除前先确认受影响的调用方。
5. 管理建议
- 每个调用方使用独立密钥,名称与到期时间对应到具体系统,便于按最近使用时间追溯调用来源。
- 轮换时先签发并验证新密钥,再结束旧密钥的有效期。
- 服务端密钥只保存在后端服务中,不要放入浏览器端代码或网页。